GeekTyper 官方免责声明与使用安全边界
官方说了什么
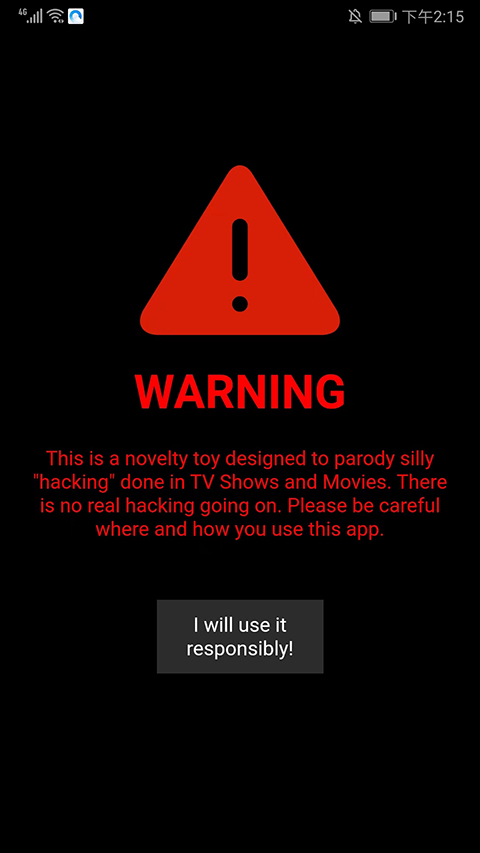
GeekTyper 在启动界面(Web 版和手机版都有)会先弹出一个红色 WARNING 三角:
This is a novelty toy designed to parody silly "hacking" done in TV Shows and Movies. There is no real hacking going on. Please be careful where and how you use this.
翻译过来就是:这是个喜剧道具,用来恶搞电影里的黑客场景。没有任何真实黑客行为。请注意你在什么场合、用什么方式使用它。
手机版启动页还有一个按钮「I will use it responsibly!」,点了才能进主界面——这不是协议勾选,而是一个明确的使用姿态提示。
安全边界在哪里
GeekTyper 自己不碰任何真实数据,所以它本身不会造成实际危害。但"会不会造成误会"是使用者的责任:
- 别在严肃场合用:公司会议室、学校机房、安全管控场所,突然全屏绿色代码会引来不必要的关注和解释成本
- 别用来误导别人做坏事:有人看完 GeekTyper 觉得"黑客就是这样,我也试试"然后跑去搞真的——这不是 GeekTyper 的设计意图,但使用者要自己扛后果
- 别对着摄像头录了发出去误导人:你自己知道是假的,观众可能不知道
会泄露什么信息
GeekTyper(Web 版)所有代码运行在你的浏览器里,它不向任何服务器发送请求(除了首次加载 HTML/CSS/JS),也不记录你敲了什么字符。你的浏览器可能会把主题偏好存进 localStorage,但那只存在你自己电脑上。
手机版的权限请求也很克制:网络权限(加载主题资源)、可能的存储权限(缓存主题),没有读取通讯录、定位、相机这类敏感权限。
总结
GeekTyper 的安全边界是用户行为边界,不是技术边界。工具本身无害,使用场合和目的自己拿捏。那个红色 WARNING 是礼貌提醒,也是免责声明——看完它再开始玩,对得起开发者的用心。
现在去 快速开局 按最简单的路径上手。